
42 501 läst ·
711 svar
43k läst
711 svar
Allmän diskussion om AI
Jag tror du har en skev uppfattning om Tieto Enator och de olika utvecklingarna både före och efter den namngivningen.G gaidin skrev:Nja, erfarenhet från många organisationer och många olika roller i dessa må vara anekdotiska på sitt sätt men inte i jämförelse med en händelse på en arbetsplats där man inte ens jobbar inom IT och vet vad som händer bakom ridån men visst =)
Det är helt riktigt att många mindre företag har problem med att kommunicera vad de gör och varför men att säga att det är sabotage det handlar om är ju bara oseriöst, det var därför jag reagerade.
Jag har ingen uppfattning av Tieto Enator alls.GK100 skrev:
Jag har jobbat en del, för många år sedan, som samleverantör med Tieto i Finland till en kund och hade faktiskt uppfattningen att de var väldigt serösa med sin säkerhet. Nu var det många år sedan och de har väl slagit sig ihop med Evry om jag inte har fel.
Jag förstår inte riktigt vad det är du försöker säga?
När jag frågade (en person under lite mer "avslappnade förhållanden" om) vår underleverantör av IT-support hur ett stort seriöst företag kunde leverera en så dålig support svarade denne person att vi fick precis den kvalitet på supporten som vi betalade för.
Så det är ekonomernas fel...?
Så det är ekonomernas fel...?

Hobbyelektriker
· Värmland, Molkom
· 27 051 inlägg

Nja, det är väl mer nära ett argumentationsfel (eller retorisk figur) som kallas "auktoritetsargument", dvs att man använder någons auktoritet som bevis för någots giltighet.Alfredo skrev:
Men här var det nog stolpe ut, jag skulle inte bedöma det så riktigt.


Skogsägare
· Stockholm och Smålands inland
· 24 028 inlägg
Det här är en halmdocka som ingen argumenterat för, därtill något fundamentalt annat än det jag kritiserade dig för, nämligen det här:G gaidin skrev:
Så länge som du synes stå kvar vid ovanstående kommer jag fortsätta tro att du har en dålig uppfattning om vad säkerhetsarbete generellt borde gå ut på, och likt @Bo.Siltberg kommer jag tro att du är den typ av säkerhetsperson vi andra försöker arbeta runt snarare än med. Vilket är farligt för den organisation du är i, ingen tvekan om den saken.G gaidin skrev:
Att låtsas som om vi andra är av uppfattningen att säkerhet är en binär fråga man antingen tror på eller inte kommer du uppenbarligen ingenvart med.
Skogsägare
· Stockholm och Smålands inland
· 24 028 inlägg
Apropå säkerhetsarbete skulle jag säga att det är dyrare att försäkra/friskriva sig juridiskt än tekniskt i många AI-sammanhang än så länge. Tekniska motparter är relativt lätta att övertyga med systembeskrivningar som följer best practice och beskriver de problem och risker man har. Bolagsjurister däremot är ofta en helt annan sorts djur där man antingen måste lova absurda saker kring något som i allt väsentligt är någon annans svarta låda som man inte har insyn i (vare sig det är OpenAI:s, Microsofts, Googles eller någon annans). Att de själva köpt standardprogram direkt från dessa företag i decennier utan att tänka en tanke på att ifrågasätta deras produktlöften spelar ingen som helst roll.
Det börjar bättra sig, men de första åren var hopplösa och okunnigheten de försökte kompensera genom avtalsmässiga garantier enorm.
Jag vet att vi har många från vården på det här forumet och att försöka utveckla AI-lösningar för den med dess extrema krav på patientsekretess (samtidigt som någon klåpare kan ha ett helt öppet backendsystem där varenda uppgift läcker) måste vara en mardröm. Här kan man snacka om att man ställer stora krav på säkerhet av det nya samtidigt som man inte ännu har koll på det gamla. Hur mycket det kostar i utebliven innovation har jag ingen aning om, men jag gissar att det är betydande.
Det börjar bättra sig, men de första åren var hopplösa och okunnigheten de försökte kompensera genom avtalsmässiga garantier enorm.
Jag vet att vi har många från vården på det här forumet och att försöka utveckla AI-lösningar för den med dess extrema krav på patientsekretess (samtidigt som någon klåpare kan ha ett helt öppet backendsystem där varenda uppgift läcker) måste vara en mardröm. Här kan man snacka om att man ställer stora krav på säkerhet av det nya samtidigt som man inte ännu har koll på det gamla. Hur mycket det kostar i utebliven innovation har jag ingen aning om, men jag gissar att det är betydande.

Tyckte detta var en intressant video om begränsningarna kring AI kodning och hur det riskerar att resultera i code och feature bloat och allt dyrare mjukvara i slutändan.
Man måste klicka vidare till youtube för att kunna se videon.
Man måste klicka vidare till youtube för att kunna se videon.
Skogsägare
· Stockholm och Smålands inland
· 24 028 inlägg
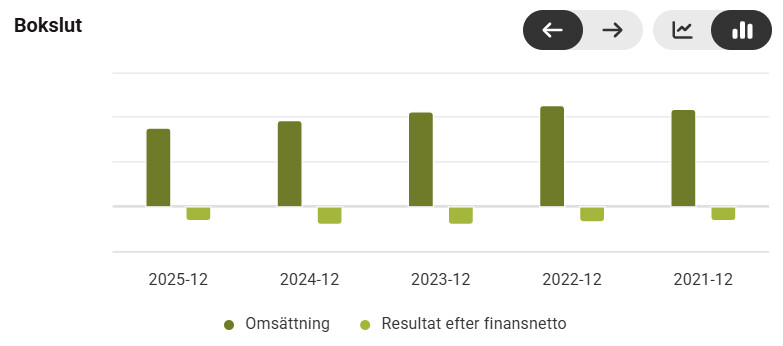
Det här är ett IT-driftföretag jag har lite koll på:blackarrow skrev:
Inloggade ser högupplösta bilder
Logga in
Skapa konto
Gratis och tar endast 30 sekunder
Jag har suddat ut siffrorna för att jag inte känner att jag behöver hänga ut dem, men de är stora och går alltså back 15–20 % per år. Förlusttäckningen ägarna behövt ägna sig åt över åren är i häradet hundratals miljoner kr.
De är nog sämst i klassen, men det är många företag i branschen med svag lönsamhet. Så man får nog ofta mer än man betalar för, då prispressen är stor. Samtidigt är det svårt att långsiktigt leverera bra tjänster om man inte kan tjäna pengar på det.
Det här är ett säkerhetsproblem i sig.
Ja, att man får förklara för användare att vissa saker är farliga att göra är en stor del av jobbet.
Oftast går det dock in, vi har kloka användare.
Det är ju min tolkning av bl a din syn på säkerhet.
Tror man att säkerhetsrutiner skapas för att sabotera för användaren och användarna sedan försöker göra workarounder för att kringgå säkerheten har man stora problem i organisationen. En användare som gång på gång kringgår säkerhetsdirektiv kommer snart att upptäcka att hens konto plötsligt får fler begränsningar på sina behörigheter.
Det är märkligt att IT-säkerhet skall vara så oändligt mycket svårare att förstå än t ex fysisk säkerhet för lokaler eller person. När skyddsombudet kräver byggställning i stället för stegar kostar det mer pengar men alla förstår orsaken till det. När en IT-avdelning gör på liknande sätt i sitt område är det plötsligt sabotage och illvilja.
Att ett AI system är informationsmässigt är säkert är det "enkla". Att det är tillförlitligt och rättvist för det man vill göra, är mer utmanande. Särskilt i stora organisationer. Jag är inte mycket mer orolig för m365 copilot än m365 word ur säkehetsynpunkt.Apropå säkerhetsarbete skulle jag säga att det är dyrare att försäkra/friskriva sig juridiskt än tekniskt i många AI-sammanhang än så länge. Tekniska motparter är relativt lätta att övertyga med systembeskrivningar som följer best practice och beskriver de problem och risker man har. Bolagsjurister däremot är ofta en helt annan sorts djur där man antingen måste lova absurda saker kring något som i allt väsentligt är någon annans svarta låda som man inte har insyn i (vare sig det är OpenAI:s, Microsofts, Googles eller någon annans). Att de själva köpt standardprogram direkt från dessa företag i decennier utan att tänka en tanke på att ifrågasätta deras produktlöften spelar ingen som helst roll.
Det börjar bättra sig, men de första åren var hopplösa och okunnigheten de försökte kompensera genom avtalsmässiga garantier enorm.
Jag vet att vi har många från vården på det här forumet och att försöka utveckla AI-lösningar för den med dess extrema krav på patientsekretess (samtidigt som någon klåpare kan ha ett helt öppet backendsystem där varenda uppgift läcker) måste vara en mardröm. Här kan man snacka om att man ställer stora krav på säkerhet av det nya samtidigt som man inte ännu har koll på det gamla. Hur mycket det kostar i utebliven innovation har jag ingen aning om, men jag gissar att det är betydande.
Att använda copilot för att skriva mail till en kollega är vanligen ok och användbart, att använda det till att skanna 100 cv vid rekrytering och ge en rekommendation är säkert väldigt användbart men absolut inte ok.
När man släpper dessa verktyg i en organisation måste man få koll på hur de används och att de är tillförlitliga för det. Det handlar oftare om kraven i AI act, gdpr osv än ren informationssäkerhet.
I mer skräddarsydda lösningar, eller när man använder det utanför leverantörens instruktioner tar man vanligen över Provider rollen och får ett mycket större ansvar oavsett om man realistiskt kan uppfylla det. Så den svarta lådan är man ofta ansvarig för.
Skogsägare
· Stockholm och Smålands inland
· 24 028 inlägg
Ja, och jag har nu upprepade gånger påtalat att du har fel i din tolkning.G gaidin skrev:
Det tror jag inte. Och tror du dig ha sett mig skriva det uppmanar jag dig att gå tillbaka och läsa om. För det är inte det jag skrivit.G gaidin skrev:
Det är det inte. Vi vanliga människor tar dagligen risker även i den fysiska världen. Kalkylerade sådana.G gaidin skrev:
Frågan är som sagt inte binär vare sig i det ena eller andra fallet.
Bara att jag har för mig att Bo verkat under långa tider i den typen verksamheter och din uppfattning om hans erfarenhet från Bosses kabelkällare kan peka lite fel. Förmodar att han är lika noggrann i båda fallen det jag kan bedöma lite bättre är honom som hobbyelektriker här på BH.G gaidin skrev:Jag har ingen uppfattning av Tieto Enator alls.
Jag har jobbat en del, för många år sedan, som samleverantör med Tieto i Finland till en kund och hade faktiskt uppfattningen att de var väldigt serösa med sin säkerhet. Nu var det många år sedan och de har väl slagit sig ihop med Evry om jag inte har fel.
Jag förstår inte riktigt vad det är du försöker säga?
